Allarme bomba su volo Wizz Air Praga-Roma, aereo dirottato e atterrato a Venezia: caos anche a Treviso
Allarme bomba su un volo Wizz Air diretto a Roma da Praga dopo una telefonata anonima. L’aereo è stato deviato a Venezia: traffico aereo sospeso al Marco Polo. Voli sospesi e due collegamenti da Madrid trasferiti al Canova di Treviso
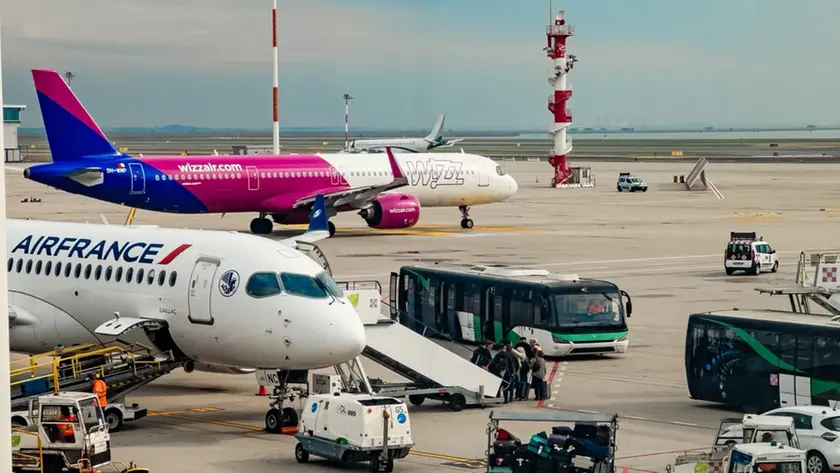
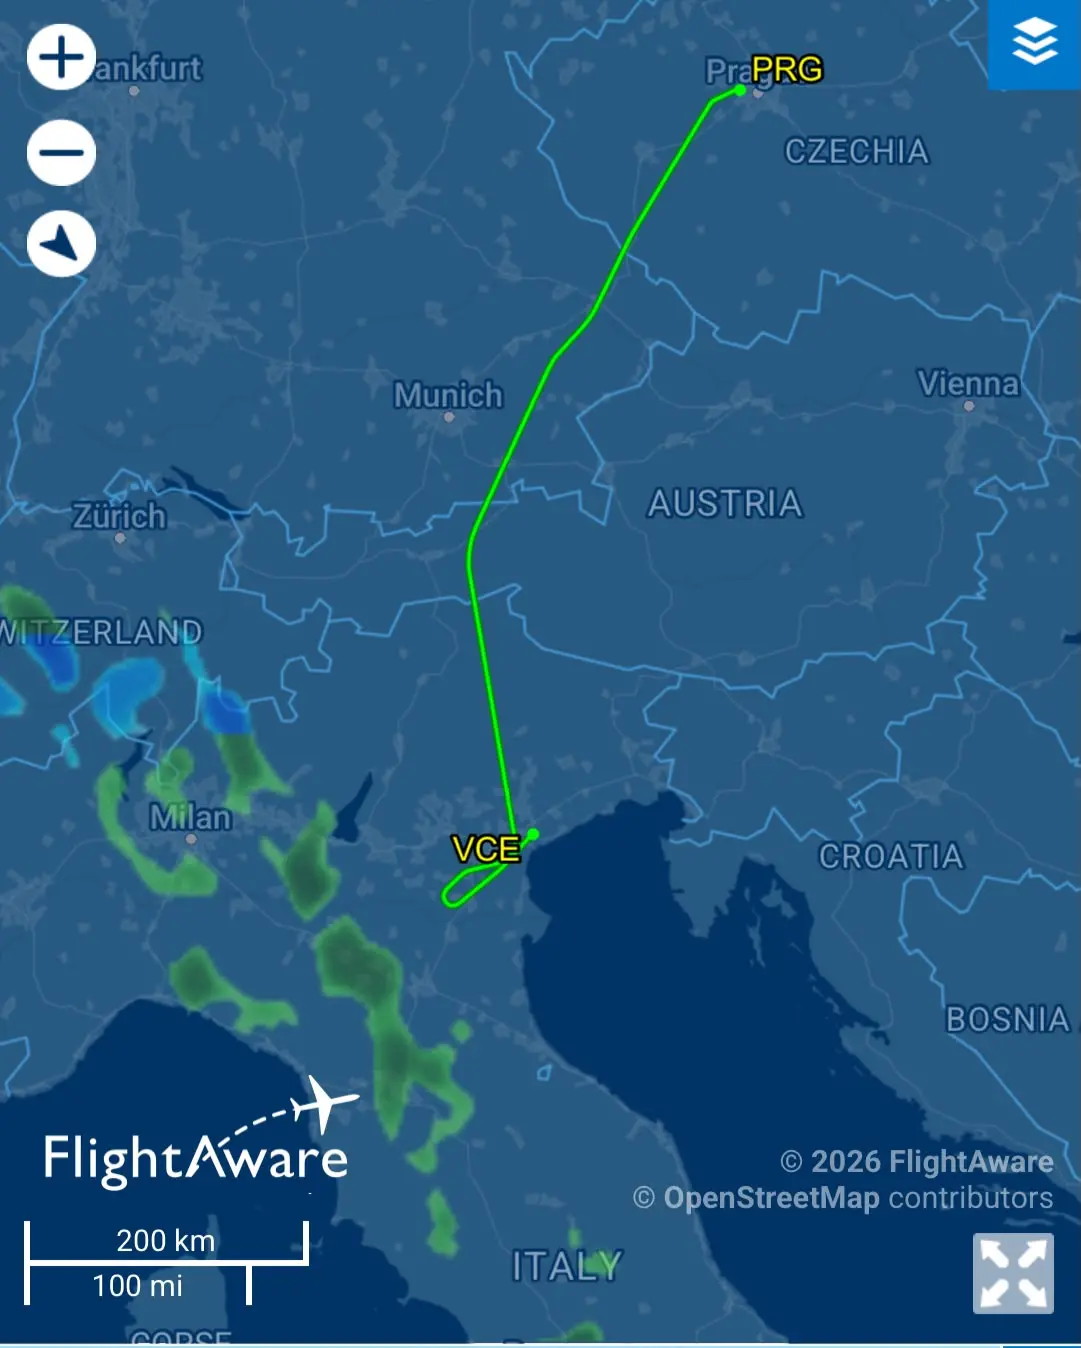
Allarme bomba ha interessato un volo Wizz Air da Praga a Roma. La segnalazione della presunta presenza di un ordigno a bordo sarebbe arrivata attraverso una telefonata anonima alla torre di controllo di Fiumicino.
L’aereo, atteso nella Capitale intorno alle 11, è stato deviato su Venezia, dove è atterrato. L’avvio delle operazioni di bonifica ha comportato la sospensione temporanea dei voli in arrivo e in partenza dallo scalo veneziano, con conseguenti ritardi, cancellazioni e dirottamenti.
La situazione ha coinvolto anche altri collegamenti: due voli provenienti da Madrid, uno Ryanair e uno Wizz Air, diretti a Venezia, sono stati dirottati all’aeroporto di Treviso, dove sono atterrati in mattinata.
In Europa
Gli allarmi bomba sono iniziati ieri, giovedì 5 novembre, su diversi voli di linea europei, alcuni dei quali in partenza o diretti in Italia.
Tra gli episodi, un Airbus A320 di Aer Lingus da Dublino a Roma, dirottato all’aeroporto francese di Évreux e scortato da caccia militari, e un volo Wizz Air da Malpensa a Varsavia, fatto atterrare a Vienna. Altri due aerei, un Aegean Airlines da Salonicco e un Ryanair da Porto, sono invece atterrati regolarmente a Malpensa, dove sono intervenuti gli artificieri.
L'allarme sarebbe partito da una mail anonima in italiano, con oggetto «Segnalazione minaccia», inviata agli indirizzi di Aeroporti di Roma e di società che operano negli scali di Roma e Malpensa. Il messaggio sarebbe riconducibile a sedicenti «combattenti dello Stato Maschile», associati a un gruppo estremista russo misogino e omofobo. Sono in corso le indagini della Polizia postale e della Polaria. Si ipotizza un possibile coordinamento delle minacce su scala europea.
Un ulteriore allarme ha riguardato un volo Ryanair da Pescara a Charleroi, in Belgio, dove nei servizi igienici dell'aereo è stata trovata la scritta «Bomba». I passeggeri sono stati fatti sbarcare e sottoposti a controlli, insieme ai bagagli. Le verifiche hanno escluso la presenza di pericoli. Anche i 151 passeggeri del volo Dublino-Roma sono sbarcati in sicurezza dopo l'atterraggio in Francia.
Supermercati
Due gruppi di hacker filorussi, NoName057(16) e Z-Pentest, hanno rivendicato con un video gli attacchi informatici che nelle ultime settimane hanno colpito i sistemi di refrigerazione di supermercati in diversi Paesi europei, tra cui l’Italia. Sulla loro responsabilità, però, restano diversi dubbi: la rivendicazione non contiene prove concrete e gli esperti di cybersicurezza invitano alla cautela.
 Fabrizio Brancoli
In Italia i guasti hanno interessato, nei giorni scoris, punti vendita in Sicilia, Toscana e provincia di Trento. I frigoriferi e i congelatori hanno smesso di funzionare, provocando il deterioramento di numerosi alimenti. Gli attacchi avrebbero sfruttato il software utilizzato per controllare da remoto gli impianti di refrigerazione. Episodi analoghi sono stati segnalati in Belgio, Germania, Irlanda, Paesi Bassi, Portogallo, Estonia, Finlandia e Svezia. In Francia, a metà ottobre, erano stati coinvolti circa 700 supermercati.
I dubbi sulla rivendicazione
I due gruppi hanno dichiarato di aver preso di mira i sistemi informatici di Danfoss e Dixell, aziende del settore della refrigerazione. Nel video, pubblicato su Telegram, sostengono di poter colpire anche reti idriche, centrali elettriche e magazzini alimentari. Mancano tuttavia dettagli sui negozi interessati, sulle modalità di intrusione e sulle date degli attacchi.
NoName057(16)'s post on Telegram today, taking credit for the freezer attacks in Europe. https://t.co/n7gnAoKRpG
— @mikko (@mikko) November 4, 2026
La rivendicazione presenta anche un'anomalia nei tempi: i primi episodi più gravi risalgono a metà ottobre, ma i gruppi li hanno rivendicati soltanto settimane dopo. Un comportamento insolito per NoName057(16) e Z-Pentest, che solitamente comunicano rapidamente le proprie operazioni.
Anche l'Agenzia per la cybersicurezza nazionale invita alla prudenza. Secondo quanto riferito da un suo funzionario, è ancora presto per ricostruire le modalità degli attacchi e verificare chi ne sia responsabile. Il direttore dell'ACN, Andrea Quacivi, è stato ascoltato mercoledì dal Copasir. L'Agenzia ha intanto invitato le aziende della grande distribuzione a rafforzare la protezione dei sistemi informatici, aggiornando i software utilizzati, anche perché alcuni degli attacchi sarebbero stati favoriti da programmi obsoleti o non più aggiornabili.
Resta quindi da chiarire se i due gruppi siano davvero responsabili dei sabotaggi o se abbiano sfruttato la vicenda per ottenere visibilità e alimentare la propria propaganda.
Riproduzione riservata © Messaggero Veneto


